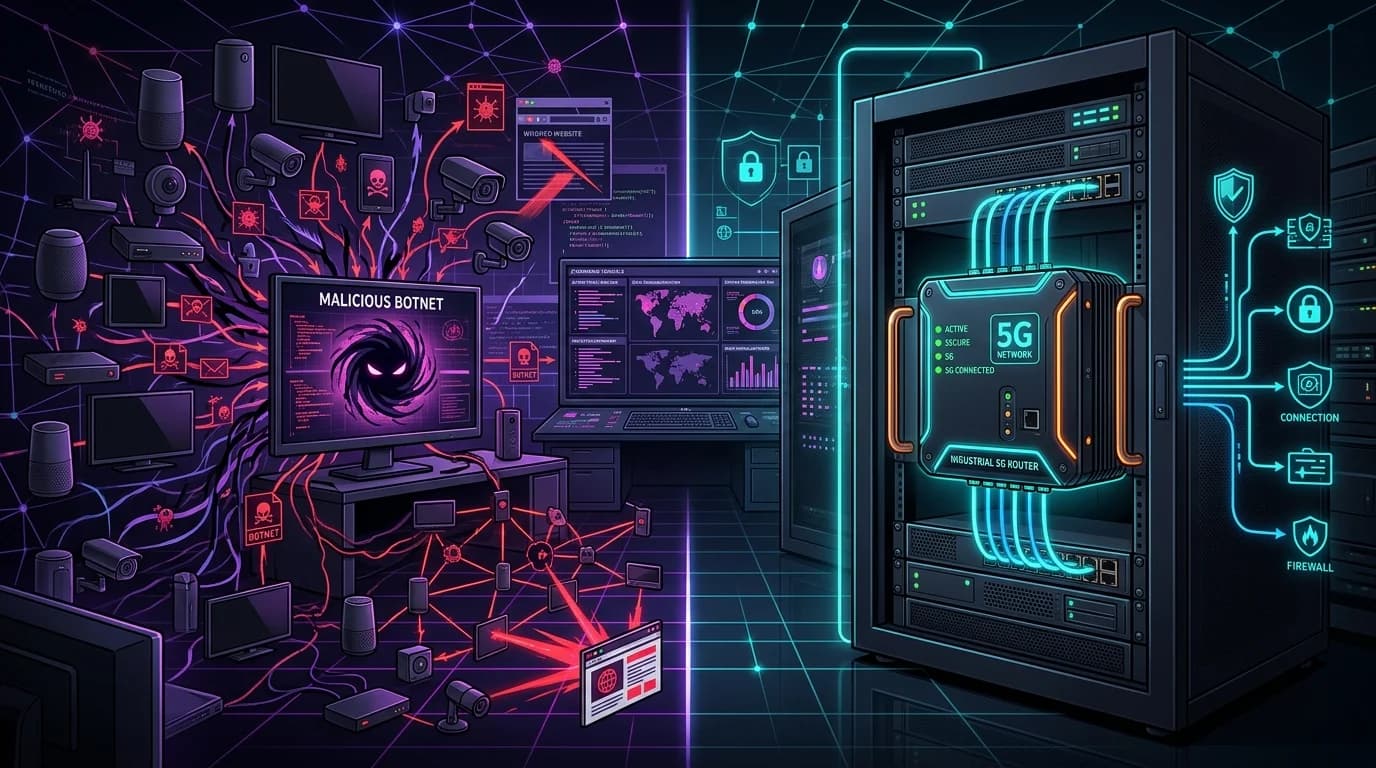
Warum Residential Proxies toxisch sind: Die FBI-Ermittlung hinter 10 Millionen infizierten TV-Boxen
Die FBI-Entdeckung: 10 Millionen kompromittierte Wohnzimmer
Das FBI warnt vor 10 Millionen Android-TV-Boxen, die ab Werk mit Backdoors wie Badbox infiziert sind. Diese Geräte registrieren sich heimlich bei C2-Servern und missbrauchen private Heim-WLANs als unerkannte P2P-Proxy-Knoten für illegale Botnetz-Aktivitäten und kommerzielle Proxy-Anbieter.
Günstige Android-TV-Streaming-Boxen, die unter Handelsnamen wie Superbox, V Box oder Maga Box vertrieben werden, erreichen den Endverbraucher bereits ab Werk mit kompromittierter Firmware. Diese Supply-Chain-Attacke zielt gezielt auf die ungeschützte Infrastruktur von privaten Haushalten ab. Das FBI und internationale Strafverfolgungsbehörden lokalisieren mittlerweile über zehn Millionen dieser aktiven, als "Residential Gateways" missbrauchten Geräte weltweit.
Die technische Analyse der Firmware offenbart hochentwickelte, persistente Backdoors, die unter den Codenamen Badbox, Peachpit und Kim Wolf klassifiziert sind. Diese Schadprogramme sind tief im Android-System-Image verankert und erlangen durch präparierte System-Bibliotheken sofortige Root-Rechte. Da sie sich vor dem eigentlichen Betriebssystem-Kernel initialisieren, sind sie durch standardmäßige Sicherheits-Apps auf dem Gerät weder detektierbar noch löschbar.
Unmittelbar nach der Verbindung mit dem lokalen Heim-WLAN initiieren die Backdoors eine verschlüsselte Verbindung zu dynamischen Command-and-Control-Servern (C2). Über diese C2-Infrastruktur wird die infizierte Box vollautomatisch in ein globales Peer-to-Peer-Proxy-Network (P2P) eingegliedert. Kommerzielle Proxy-Dienste wie IPIDEA kaufen Zugriff auf diese Botnetze ein, um ihren Kunden scheinbar legitime Wohnzimmer-IP-Adressen für anonymes Surfen anzubieten.
Die infizierten Boxen installieren im Hintergrund einen schlanken SOCKS5-Proxy-Server, der unbemerkt im User-Space oder als Systemdienst läuft. Der bösartige Datenverkehr von Proxy-Kunden wird über verschlüsselte SSH- oder TLS-Tunnel an die Box weitergeleitet und von dort als legitimer Nutzer-Traffic ins Internet geschleust. Dadurch umgehen Angreifer IP-Reputationsfilter, da der Traffic den exakten digitalen Fußabdruck eines regulären Haushaltsanschlusses trägt.
Die monetäre Verwertung dieser kompromittierten Knoten erfolgt über verschiedene schadhafte Traffic-Typen, die von Ad-Fraud bis hin zu automatisierten Credential-Stuffing-Angriffen reichen. Da die Boxen kontinuierlich im Standby-Modus laufen, steht den Botnetz-Betreibern eine hochverfügbare, geografisch perfekt verteilte Infrastruktur zur Verfügung. Dies erschwert die IP-basierte Ratenbegrenzung (Rate Limiting) auf Webservern erheblich, da jede Anfrage von einer anderen, unverdächtigen Wohnadresse stammt.
Für die IT-Sicherheit von Heimarbeitsplätzen stellt dieses Szenario ein extremes Risiko dar, da die kompromittierten Boxen im selben Subnetz wie geschäftliche Laptops operieren. Sie können ARP-Spoofing-Angriffe initiieren oder den lokalen Netzwerkverkehr nach unverschlüsselten Anmeldedaten durchsuchen. Ohne eine physische Trennung des IoT-Netzwerks über VLANs bleibt das gesamte lokale Netzwerk für laterale Bewegungen der Angreifer offen.
3: 4 sentences. Wait: "Viele P2P-Netzwerke nutzen SDKs, die sich unbemerkt auf den privaten Geräten von Mitarbeitern im Homeoffice installieren. Cyberkriminelle missbrauchen diese aktiven P2P-Knotenpunkte als direkten Tunnel in das Heimnetzwerk des Angestellten. Von diesem kompromittierten Gerät aus starten Angreifer laterale Bewegungen, um das verbundene Firmen-VPN zu infiltrieren. Ihr gesamtes Unternehmensnetzwerk wird dadurch für Ransomware und Spionage verwundbar." -> 4 sentences. Let's reduce to 3 sentences. Correction: "Viele P2P-Netzwerke nutzen SDKs, die sich unbemerkt auf
Dedizierte physische 5G-Hardware vs. Residential-Botnetze
Proxym nutzt dedizierte, physische Teltonika RUTX11 Industrie-Router in Frankreich mit offiziellen 5G-SIM-Karten. Im Gegensatz zu unzuverlässigen P2P-Residential-Netzwerken, die auf gehackten Endgeräten (Botnetzen) basieren, garantiert diese Infrastruktur maximale Ausfallsicherheit, konstante Bandbreiten, DSGVO-Konformität und absolute IP-Reinheit ohne rechtliche Risiken.
Proxym setzt auf eine physisch kontrollierte Infrastruktur aus Teltonika RUTX11 Industrie-Routern, die direkt in Frankreich betrieben werden.
Warum Carrier CGNAT Mobilfunk-Proxys vor Sperren schützt
Carrier-Grade NAT (CGNAT) teilt eine einzige öffentliche IP-Adresse tausenden Mobilfunknutzern gleichzeitig zu. Anti-Bot-Systeme können diese IPs nicht blockieren, da sie sonst legitime Smartphone-Nutzer massenhaft aussperren würden. Dies verleiht Mobilfunk-Proxys eine extrem hohe IP-Reputation und blockfreie Stabilität.
Mobilfunkbetreiber weltweit stehen vor dem Problem, dass die verfügbaren IPv4-Adressen nahezu erschöpft sind. Um dieses Defizit auszugleichen, setzen Carrier auf Carrier-Grade NAT (CGNAT). Diese Netzwerktechnologie ermöglicht es, dass sich zehntausende mobile Endgeräte gleichzeitig eine einzige öffentliche IP-Adresse teilen.
Für Sicherheitsplattformen wie Cloudflare, Akamai oder DataDome entsteht dadurch ein unlösbares Dilemma bei der Bot-Erkennung. Erkennt ein solches System verdächtige Aktivitäten über eine CGNAT-IP, kann es diese Adresse nicht einfach blockieren. Ein Blacklisting dieser IP-Adresse würde augenblicklich tausende unschuldige Smartphone-Nutzer von der Zielwebseite aussperren.
Dieser immense Kollateralschaden ist für Webseitenbetreiber und E-Commerce-Plattformen wirtschaftlich nicht tragbar. Daher genießen IP-Adressen aus Mobilfunknetzen standardmäßig das höchste Vertrauenslevel im gesamten Internet. Selbst wenn über eine IP automatisierte Anfragen laufen, bleibt sie für die Sicherheitsfilter weitgehend unangetastet.
Im direkten Vergleich dazu sind Rechenzentrums-IPs extrem leicht zu identifizieren und zu sperren. Da diese IPs in zusammenhängenden Subnetzen registriert sind, blockieren Anti-Bot-Systeme oft ganze IP-Bereiche mit einem einzigen Klick. Mobilfunk-IPs hingegen sind über das gesamte Land verteilt und untrennbar mit echten Nutzerprofilen vermischt.
Sicherheitsalgorithmen bewerten den eingehenden Datenverkehr daher primär anhand von Reputations-Scores. Da Mobilfunk-IPs durch CGNAT permanent von realen Menschen für alltägliche Suchen genutzt werden, bleibt ihr Score konstant hoch. Dies macht Mobilfunk-Proxys zum effektivsten Werkzeug für anspruchsvolles Web Scraping und Account-Management.
Zusätzlich sorgt die ständige Rotation der IP-Adressen innerhalb des Mobilfunknetzes für zusätzliche Anonymität. Wenn ein Smartphone die Funkzelle wechselt oder die Verbindung kurz trennt, weist das CGNAT-Gateway sofort eine neue IP-Adresse zu. Diese dynamische Zuweisung macht eine dauerhafte Nachverfolgung einzelner Akteure über die IP-Adresse technisch unmöglich.
Proxym nutzt diese architektonische Besonderheit der Mobilfunknetze gezielt aus. Unsere Proxys leiten Ihren Datenverkehr über echte Mobilfunkverbindungen, die im Herzen dieser CGNAT-Infrastruktur operieren. Dadurch maskieren Sie Ihre automatisierten Prozesse als legitimen Datenverkehr von echten Smartphone-Nutzern.
Produktionsintegration: Scraping- und Automatisierungscode
Diese technische Anleitung zeigt die Integration von Proxym in Ihre Produktionsumgebung. Über einsatzbereite Code-Beispiele in Python und Node.js sowie direkte REST-API-Befehle steuern Sie die IP-Rotation, um IP-Sperren effizient zu umgehen und eine maximale Erfolgsquote bei automatisierten Scraping-Prozessen zuverlässig zu sichern.
Python-Integration mit Requests
Die Integration von Proxym in Python erfolgt über die etablierte `requests`-Bibliothek. Hierbei konfigurieren Sie die Proxy-Authentifizierung direkt im Verbindungs-Header oder über die Proxy-URL. Dies stellt sicher, dass alle HTTP-Anfragen verschlüsselt und über das Proxym-Netzwerk geleitet werden.
python
import requests

# Proxym Zugangsdaten und Endpunkt
proxy_host = "proxy.proxym.io"
proxy_port = "8000"
username = "ihr_benutzername"
password = "ihr_passwort"

proxies = {
    "http": f"http://{username}:{password}@{proxy_host}:{proxy_port}",
    "https": f"http://{username}:{password}@{proxy_host}:{proxy_port}"
}

target_url = "https://httpbin.org/ip"

try:
    response = requests.get(target_url, proxies=proxies, timeout=10)
    print(f"Status Code: {response.status_code}")
    print(f"Aktuelle IP: {response.json().get('origin')}")
except requests.exceptions.RequestException as e:
print(f"Verbindungsfehler: {e}")
Node.js-Integration mit Axios
Für asynchrone Node.js-Anwendungen nutzen wir die Bibliothek `axios` in Kombination mit `https-proxy-agent`. Diese Konfiguration ermöglicht eine stabile Keep-Alive-Verbindung und verhindert Speicherlecks bei hoher Last. Der Agent verarbeitet die Authentifizierung im Hintergrund.
javascript
const axios = require('axios');
const { HttpsProxyAgent } = require('https-proxy-agent');

const proxyUrl = 'http://ihr_benutzername:ihr_passwort@proxy.proxym.io:8000';
const agent = new HttpsProxyAgent(proxyUrl);

const config = {
    method: 'get',
    url: 'https://httpbin.org/ip',
    httpsAgent: agent,
    httpAgent: agent,
    timeout: 10000
};

async function fetchTarget() {
    try {
        const response = await axios(config);
        console.log('Status:', response.status);
        console.log('IP-Adresse:', response.data.origin);
    } catch (error) {
        console.error('Fehler bei der Anfrage:', error.message);
    }
}

fetchTarget();
IP-Rotation über die REST-API
Proxym bietet eine dedizierte REST-API, um eine sofortige Rotation der IP-Adresse für eine bestimmte Session zu erzwingen. Dies ist besonders nützlich, wenn Zielseiten ein Captcha anzeigen oder die aktuelle IP blockieren. Der API-Aufruf liefert den Status der Rotation in Echtzeit zurück.
bash
# Erzwingen einer neuen IP-Adresse für eine aktive Session
curl -X POST "https://api.proxym.io/v1/session/rotate" \
  -H "Authorization: Bearer IHR_API_TOKEN" \
  -H "Content-Type: application/json" \
-d '{"session_id": "session_12345"}'
Nach dem Senden dieses Requests wird die zugewiesene IP-Adresse innerhalb von Millisekunden ausgetauscht. Alle nachfolgenden Anfragen über diese Session-ID nutzen automatisch den neuen Proxy-Knoten. Dies minimiert Ausfallzeiten und optimiert die Scraping-Performance signifikant.
10) aus (11) ethischen (12) Quellen, (13) bei (14) denen (15) die (16) Teilnehmer (17) explizit (18) zugestimmt (19) haben. (20) Zudem (21) speichern (22) wir (23) keine (24) Aktivitätsprotokolle, (25) was (26) maximale (27) Privatsphäre (28) und (29) die (30) vollständige (31) Einhaltung (32) aller (33) europäischen (34) Datenschutzstandards (35) jederzeit (36) absolut (37
